Claude Code ganha Artifacts e autenticação de MCP pelo terminal
As semanas 25 e 26 de junho trouxeram três adições que mudam o dia a dia de quem usa o Claude Code no trabalho: Artifacts, controle fino de permissões por parâmetro de tool, e autenticação de servidores MCP direto pelo terminal. Abaixo, o que mudou e por que importa.
Artifacts: o output da sessão vira uma página viva
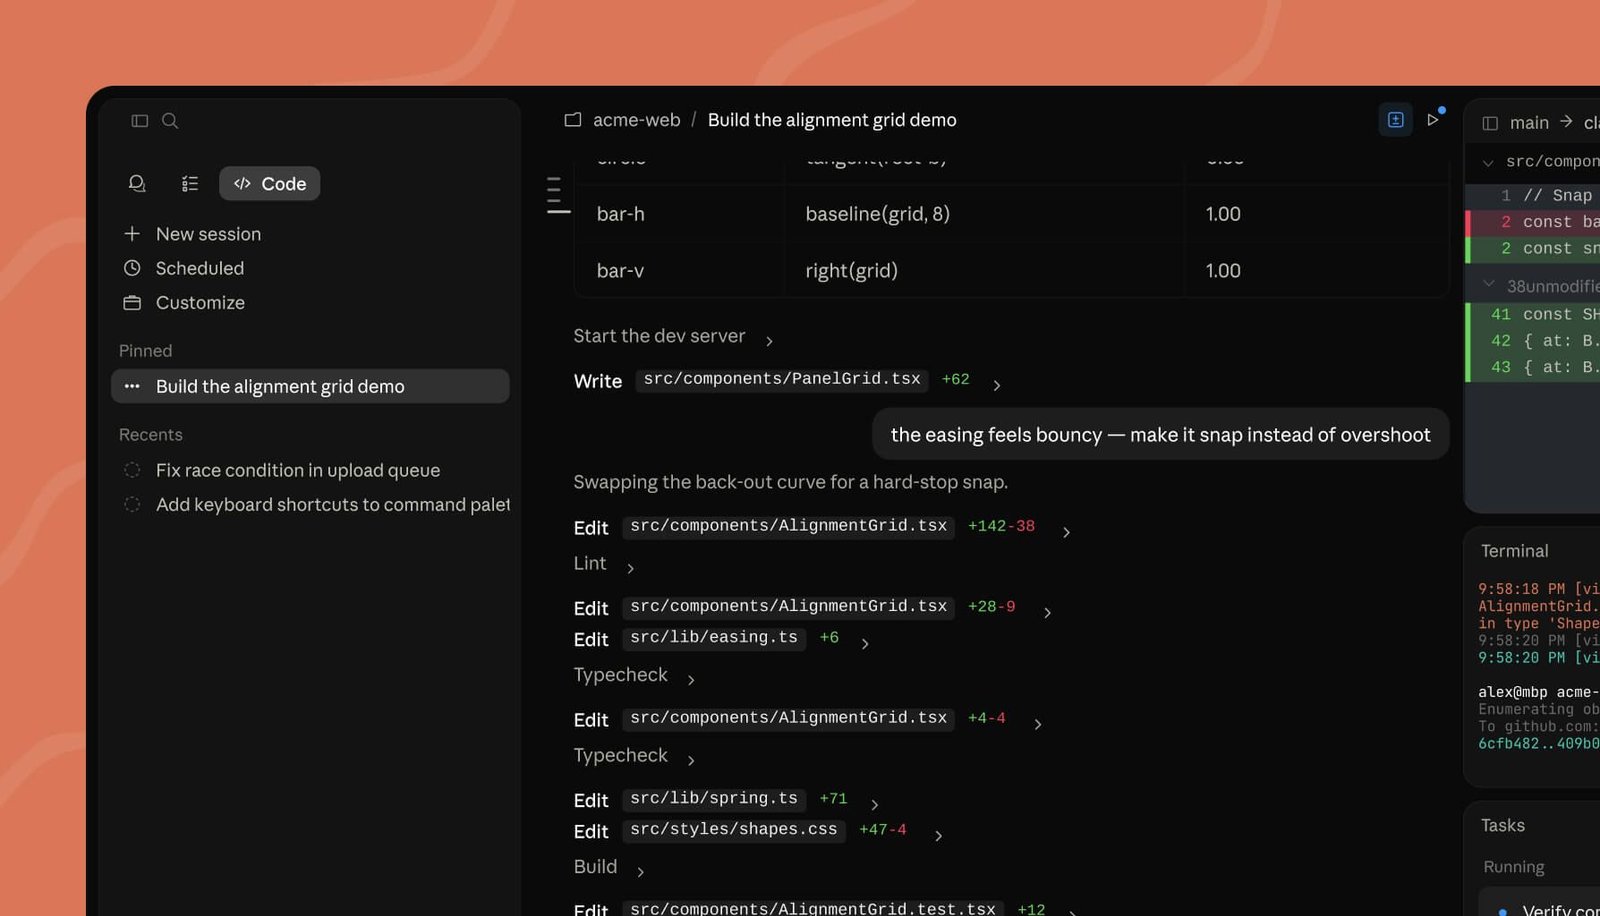
A principal novidade da semana 25 é o Artifacts — atualmente em beta para planos Team e Enterprise. O conceito é direto: ao longo de uma sessão, você pode pedir ao Claude Code que publique o resultado em uma URL privada no claude.ai. A página se atualiza automaticamente conforme a sessão avança.
Por que isso importa? Porque boa parte do output do Claude Code hoje vive no terminal, que é o formato errado para compartilhar com alguém que não está na mesma máquina. Artifacts muda isso. Casos de uso imediatos:
- Walkthrough de PR com o diff anotado inline — você compartilha o link com o time em vez de mandar um bloco de texto no Slack
- Dashboard montado a partir dos dados da sessão — útil para relatórios rápidos de bug, análises de performance, ou resumos de deploy
- Checklists de release que se atualizam conforme as tarefas são concluídas na sessão
Para criar um Artifact, basta pedir em linguagem natural e aprovar o prompt de publicação que o Claude exibe:
> Make an artifact that walks through this PR with the diff annotated inline.Controle de permissões por parâmetro de tool
Também na semana 25, as regras de permissão ganharam granularidade. Antes, você podia permitir ou bloquear uma tool inteira (ex: "Agent"). Agora dá para filtrar pelo valor de um parâmetro específico com a sintaxe Tool(param:value).
Exemplo prático: bloquear subagentes que usem Opus (mais caro) sem impedir subagentes com Sonnet:
// .claude/settings.json
{
  "permissions": {
    "deny": ["Agent(model:opus)"]
  }
}
O valor aceita * como wildcard — Agent(isolation:*) bloqueia qualquer subagente com isolation explícita definida, independente do valor.
/config key=value: configurações direto do prompt
Antes era preciso abrir a interface de Settings para alterar uma configuração. Agora o /config aceita key=value diretamente no prompt, no modo -p, e via Remote Control:
> /config thinking=falseÚtil para ajustes pontuais sem sair do fluxo — especialmente em sessões automáticas via -p onde abrir a interface de Settings não é uma opção.
Semana 26: claude mcp login e melhorias no shell mode
A semana 26 (22–26 de junho) foi mais discreta, mas trouxe alguns ajustes que eliminam atrito do dia a dia:
- claude mcp login — autentica um servidor MCP configurado direto do shell, sem precisar entrar no menu interativo /mcp dentro de uma sessão. Para revogar: claude mcp logout.
- Shell mode responde ao output de comandos sem segundo prompt — "! npm test" já devolve a explicação do erro na mesma chamada.
- /rewind retoma uma conversa de antes de um /clear ter sido executado — útil quando você apagou contexto por engano.
- Subagentes em background agora surfaceiam prompts de permissão na sessão principal em vez de negar automaticamente e falhar silenciosamente.
Auto mode bloqueia comandos destrutivos do git
Uma mudança de segurança importante que veio junto na semana 25: o auto mode agora bloqueia git reset --hard, git clean -fd e git stash drop quando você não pediu explicitamente para descartar trabalho local. O mesmo vale para terraform destroy, que só passa se você tiver pedido pelo stack específico.
Parece pequeno, mas é o tipo de coisa que evita um acidente sério em sessões longas onde o Claude tem autonomia para executar comandos sem aprovação manual em cada passo.
Onde acompanhar
O digest semanal completo fica em code.claude.com/docs/en/whats-new e o changelog detalhado com cada release em code.claude.com/docs/en/changelog.